De eerste 60 dagen van de Cyberbeveiligingswet
Wat bestuurders nu écht moeten kunnen aantonen — en wat de meeste organisaties nog missen
Sinds 15 augustus 2026 is de Cyberbeveiligingswet (Cbw) van kracht. Er is geen overgangstermijn: de verplichtingen gelden direct voor alle organisaties die onder de wet vallen. In de praktijk zien wij dat veel organisaties vooral bezig zijn met de vraag “vallen wij hieronder?” en dat de registratie in het nationale entiteitenregister wel (bijna) rond is.
Maar de echte uitdaging begint nu pas: wat moet u nu al aantoonbaar kunnen laten zien als een toezichthouder aanklopt, of als er een incident plaatsvindt? Deze eerste 60 dagen zijn cruciaal. Ze bepalen of uw organisatie straks als “op orde” wordt gezien, of als een organisatie die pas over zes maanden wakker wordt.
Dit artikel legt uit wat bestuurders, CISO’s en compliance officers in de eerste 60–90 dagen concreet op orde moeten hebben — en wat de meeste organisaties op dit moment nog missen.
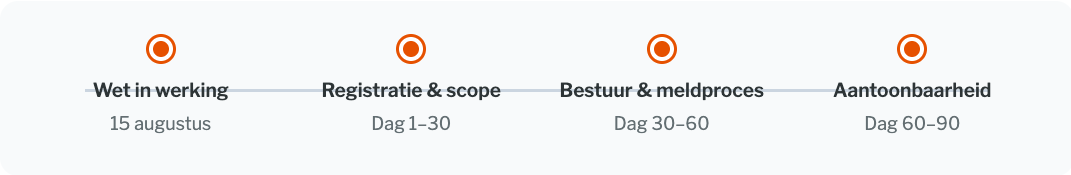
De realiteit van de eerste 60 dagen
Wat zien wij in de praktijk, nu de wet net live is?
- Registratie is (bijna) gedaan. Veel organisaties hebben zich ingeschreven in het entiteitenregister van het NCSC, of zijn daarmee bezig.
- De inhoud loopt achter. Beleid, risicobeoordelingen, bestuurlijke goedkeuring en een werkend meldproces zijn vaak nog niet op orde.
- Bestuurders worden zich nu pas bewust. Veel bestuurders realiseren zich pas nu dat zij persoonlijk verantwoordelijk zijn en dat “op de hoogte zijn” niet genoeg is.
Kortom: de basisregistratie staat vaak, maar de aantoonbaarheid van daadwerkelijke cybersecurity-beheersing schiet tekort.
De 5 dingen die u in de eerste 60–90 dagen aantoonbaar moet hebben
Dit zijn de vijf concrete punten die toezichthouders naar verwachting als eerste zullen checken in de maanden na 15 augustus.
1. Correcte registratie + actuele gegevens
Wat wordt verwacht: uw organisatie moet actief geregistreerd staan in het nationale entiteitenregister van het NCSC, via MijnNCSC. De registratie moet actueel zijn: juiste rechtsvorm, contactgegevens, sectorindeling en een realistische inschatting of u een essentiële of belangrijke entiteit bent.
Wat organisaties nog missen
- Registratie is gedaan, maar niet gecontroleerd op juistheid
- Contactpersonen zijn niet meer actueel (bijvoorbeeld een vertrekkende CISO)
- Geen intern vastgelegde eigenaar voor het up-to-date houden van de registratie
Praktische tip
Controleer binnen 30 dagen na registratie of alle gegevens kloppen. Leg intern vast wie eigenaar is van de registratie en wanneer deze minimaal één keer per jaar wordt gecontroleerd.
2. Aantoonbare scopebepaling
Wat wordt verwacht: u moet kunnen onderbouwen waarom uw organisatie wel of niet onder de Cbw valt. Dat betekent een korte, documentatie-ondersteunde analyse van sector, omvang en of u tot de kritieke sectoren behoort.
Wat organisaties nog missen
- Een “gevoel” dat men eronder valt, maar geen vastgelegde analyse
- Bij twijfel geen documentatie waarom is gekozen voor “wel” of “niet” registreren
- Leveranciers en ketenpartners zijn niet meegenomen in de scopebepaling
Praktische tip
Maak een één-pager “Cbw-scope” met sector, rechtsvorm, aantal fte’s, omzet en een korte onderbouwing van de conclusie. Bewaar deze bij de compliance-dossiers.
3. Bestuurlijke goedkeuring van maatregelen
Wat wordt verwacht: het bestuur moet de cybersecurity-risicobeheersmaatregelen formeel hebben goedgekeurd. Dit is geen “op de hoogte zijn”, maar een actieve, vastgelegde goedkeuring van het beleid en de maatregelen die voortvloeien uit de risicobeoordeling.
Wat organisaties nog missen
- Bestuurders zijn mondeling “op de hoogte”, maar er staat niets in de notulen
- Geen formele vastlegging van wie binnen het bestuur eindverantwoordelijk is
- Geen vastgelegd plan voor de wettelijk vereiste bestuurlijke cybersecurity-training
Praktische tip
Zorg dat in de eerstvolgende bestuursvergadering expliciet wordt vastgelegd: “Het bestuur heeft de cybersecurity-risicobeheersmaatregelen zoals voorgesteld door [CISO/compliance] goedgekeurd.” Voeg een korte training of briefing voor bestuurders toe aan de agenda.
4. Werkend meldproces (24/72-uurs)
Wat wordt verwacht: bij een significant cyberincident moet binnen 24 uur een eerste melding worden gedaan bij het NCSC/CSIRT, en binnen 72 uur een nadere melding. Dit vereist een werkend proces: wie meldt, hoe, via welke kanalen, en wat is de interne escalatie?
Wat organisaties nog missen
- Een procedure op papier die nooit is getest
- Contactgegevens van het NCSC/CSIRT zijn niet bekend bij het operationele team
- Geen interne oefening gedaan om te checken of het proces werkt
Praktische tip
Draai binnen 60 dagen een tafeloefening: “Stel, er is een ransomware-aanval. Wie doet wat in de eerste twee uur?” Documenteer de uitkomst en pas de procedure aan waar nodig.
5. Risicobeoordeling incl. supply chain
Wat wordt verwacht: u moet een risicobeoordeling hebben van uw netwerk- en informatiesystemen, inclusief de risico’s die voortkomen uit leveranciers en de keten. Dit is de basis voor uw zorgplicht.
Wat organisaties nog missen
- Een algemene “IT-risicoanalyse”, maar geen specifieke Cbw/NIS2-risicobeoordeling
- Leveranciers zijn niet meegenomen, of alleen de allerkritiekste
- De risicobeoordeling is niet gekoppeld aan concrete maatregelen
Praktische tip
Start met een “light” risicobeoordeling: lijst uw kritieke systemen en leveranciers, beoordeel de impact van uitval, en koppel daar minimaal drie concrete maatregelen aan. Documenteer dit als eerste versie van uw Cbw-risicobeoordeling.
De grootste valkuilen die we nu al zien
“We hebben ISO 27001, dus we zijn compliant.”
ISO 27001 helpt, maar de Cbw vraagt om specifieke aantoonbaarheid van bestuurlijke goedkeuring, meldproces en supply chain-risico’s.
Bestuur dat “op de hoogte is” zonder formele goedkeuring
Mondelinge kennis is niet genoeg; er moet een vastgelegd besluit zijn.
Meldproces dat alleen op papier bestaat
Als het proces nooit is getest, werkt het in de praktijk waarschijnlijk niet binnen 24 uur.
Alleen policies zonder uitvoering
Een mooi beleid is niets waard zonder bewijs dat het leeft — notulen, oefeningen, risicobeoordelingen.
Praktische checklist voor de directie
Gebruik deze checklist in de volgende boardmeeting:
- Organisatie staat correct geregistreerd in het NCSC-entiteitenregister
- Scopebepaling is vastgelegd (één-pager: waarom wel/niet onder de Cbw)
- Bestuur heeft cybersecurity-maatregelen formeel goedgekeurd (notulen)
- Meldproces (24/72 uur) is gedocumenteerd én minimaal één keer geoefend
- Eerste risicobeoordeling is gedaan, inclusief kritieke leveranciers
- Eigenaar is aangewezen voor het up-to-date houden van Cbw-compliance
- Bestuur heeft (of plant) een cybersecurity-briefing/training
Wat IsoSecure concreet kan betekenen
Iso Secure helpt organisaties om in de eerste 60–90 dagen écht op orde te komen:
Eerste 60 dagen-scan
Een snelle gap-analyse gericht op Cbw-aantoonbaarheid: registratie, scope, bestuur, meldproces en risico’s.
Boardroom briefing
Een praktische sessie van 90 minuten voor bestuurders over hun rol, verantwoordelijkheden en wat zij nu moeten vastleggen.
Interne audit & begeleiding
Hulp bij het opzetten van documentatie, het oefenen van het meldproces en het inrichten van de governance.
De klok loopt
De Cyberbeveiligingswet is geen “over een jaar”-verhaal. De klok loopt sinds 15 augustus. De vraag is niet óf een toezichthouder langskomt, maar wanneer — en of u dan kunt laten zien dat uw organisatie op orde is.
Wilt u weten waar uw organisatie écht staat na de eerste 60 dagen?
Auteur van dit blog: Robert Bals, IsoSecure b.v.
Meer weten? Neem contact met IsoSecure op via info@isosecure.nl of 06-22592010
Veelgestelde vragen over de NIS2 meldplicht
Klik op een vraag voor het antwoord
Is er een overgangstermijn voor de Cyberbeveiligingswet?
Nee. De Cyberbeveiligingswet is sinds 15 augustus 2026 van kracht zonder overgangstermijn. De verplichtingen gelden direct voor alle organisaties die eronder vallen.
Is registratie bij het NCSC voldoende om compliant te zijn?
Nee. Registratie is een eerste stap, maar toezichthouders verwachten ook aantoonbare scopebepaling, bestuurlijke goedkeuring, een werkend meldproces en een risicobeoordeling inclusief leveranciers.
Is ISO 27001-certificering voldoende voor de Cbw?
ISO 27001 helpt, maar is niet automatisch voldoende. De Cbw vraagt specifiek om aantoonbare bestuurlijke goedkeuring, een getest meldproces en een risicobeoordeling van de toeleveringsketen..
Wat moet het bestuur concreet vastleggen?
Het bestuur moet in de notulen expliciet vastleggen dat de voorgestelde cybersecurity-risicobeheersmaatregelen formeel zijn goedgekeurd, niet alleen dat men er mondeling van op de hoogte is.
Hoe test ik of mijn meldproces werkt?
Draai een tafeloefening met een concreet scenario, bijvoorbeeld een ransomware-aanval, en documenteer wie in de eerste twee uur welke actie onderneemt. Pas de procedure aan op basis van de uitkomst.