ISO14001: een goed begin, halveert het werk!
Implementatie van ISO14001 (de ISO norm voor milieubescherming) wordt vaak gezien als een complexe en tijdrovende activiteit die veel te weinig oplevert. En dat terwijl het doel, beschermen van het milieu waarin we allemaal leven, toch zeker de moeite waard is.
Voor IsoSecure een prima reden om eens te kijken wat hier in de praktijk mis gaat en hoe we dat op kunnen oplossen. Samengevat zijn de bezwaren:
1. Opzetten, implementeren en bijhouden van ISO14001 kost teveel tijd en geld en is ook nog eens complex
2. En omdat we zo druk zijn met het in de lucht houden van ISO14001 komen we al helemaal niet toe aan de voordelen zoals verminderen van de milieu impact van onze organisatie
De oplossing van bovenstaande problemen ligt in het beter concentreren op de zaken die er echt toe doen waardoor er minder tijd wordt besteed aan minder belangrijke onderwerpen. We willen dus snel en efficiënt helder krijgen waar de (milieu) risico’s zitten in onze organisatie. Dat lijkt op het intrappen van een al wijd openstaande deur maar we zullen laten zien hoe je op een heel eenvoudige wijze met minder werk, veel meer resultaat kan bereiken; minder is echt meer in dit geval!
Dit doen we aan de hand van een denkbeeldig bedrijf dat:
- Natuurlijke grondstoffen inkoopt, die verwerkt tot een (ongevaarlijk) halffabricaat en vervolgens het halffabricaat verwerkt tot een eindproduct met gevaarlijke chemische eigenschappen in een fabriek op 300 meter van een woonwijk
- Dit bedrijf heeft deze processen zelf ontwikkeld en ontwikkelt deze voortdurend verder
- Het bedrijf heeft eigen vrachtwagens waarmee het eindproduct wordt geleverd aan de klanten
Stel jezelf de vraag: welke onderwerpen hebben prioriteit als het om milieu bescherming gaat? Om dat efficiënt te doen, gebruiken we de Business Impact Analyse (BIA).
Met de BIA scoren we de processen, bedrijfsmiddelen en leveranciers op een 5-tal relevante criteria nl.:
a. Wet- en regelgeving
b. Milieu Calamiteit (kans op calamiteit en/of impact bij calamiteit)
c. Naleving/Zelfregulatie (belang volgen procedures, uitvoeren controles, etc.)
d. Personeel (vereiste kwaliteit, kennis, training, etc.)
e. Communicatie (met belanghebbenden zoals omwonenden, klanten, etc.)
In onderstaande overzicht worden deze criteria verder uitgelegd en ook vertaald in een score.
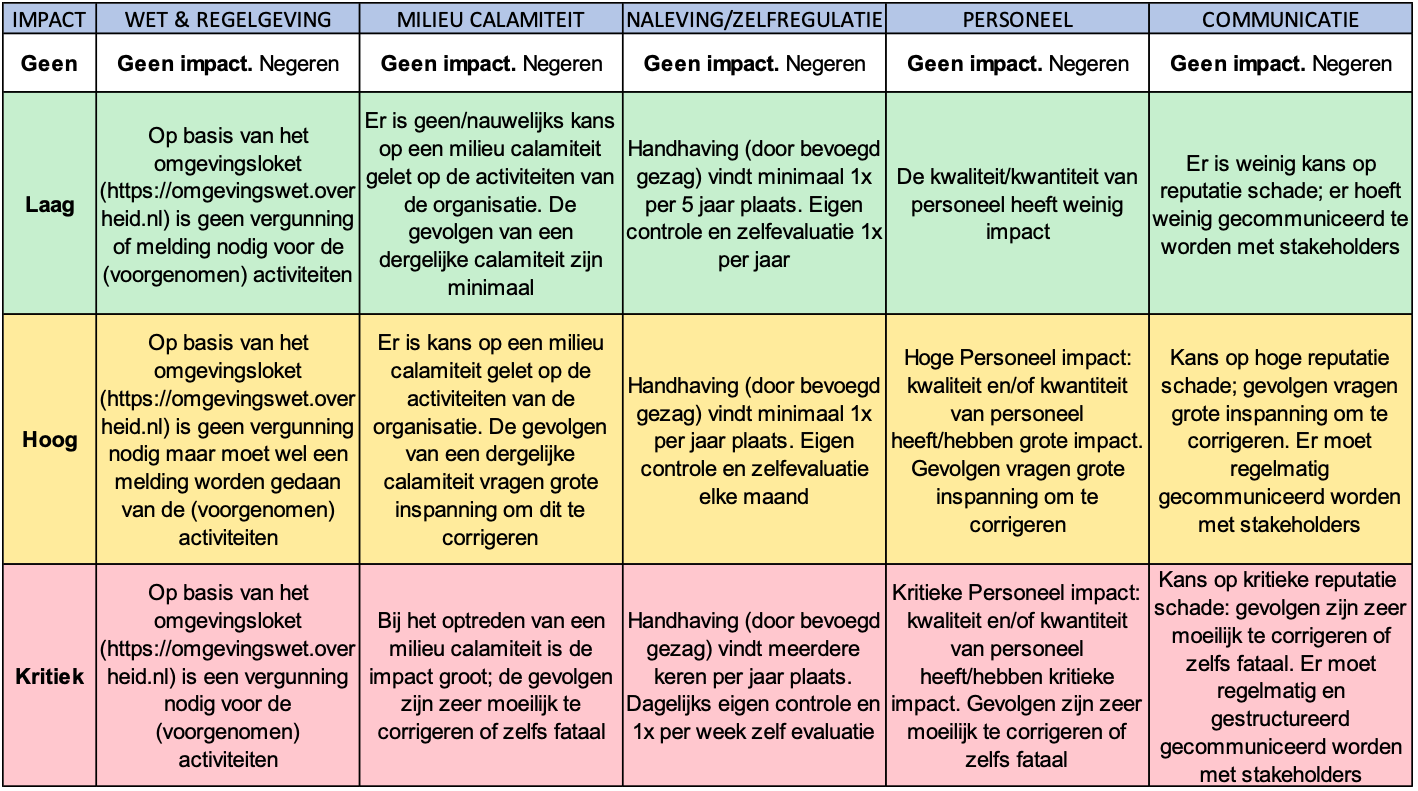
Bij het invullen van de impact analyse is uiteraard informatie nodig bv. over wetgeving: als dit nieuw voor je is, kan dit snel opgezocht worden op https://omgevingswet.overheid.nl/checken
Stel jezelf de eerste vraag: welke processen hebben prioriteit als het om milieu bescherming gaat?
Dit doen we door de bedrijfsprocessen te scoren met behulp van de 5 criteria uit bovenstaande overzicht.
Door in onderstaande voorbeeld overzicht van processen, voor elk proces de impact analyse uit te voeren, krijgen we onderstaande resultaat:
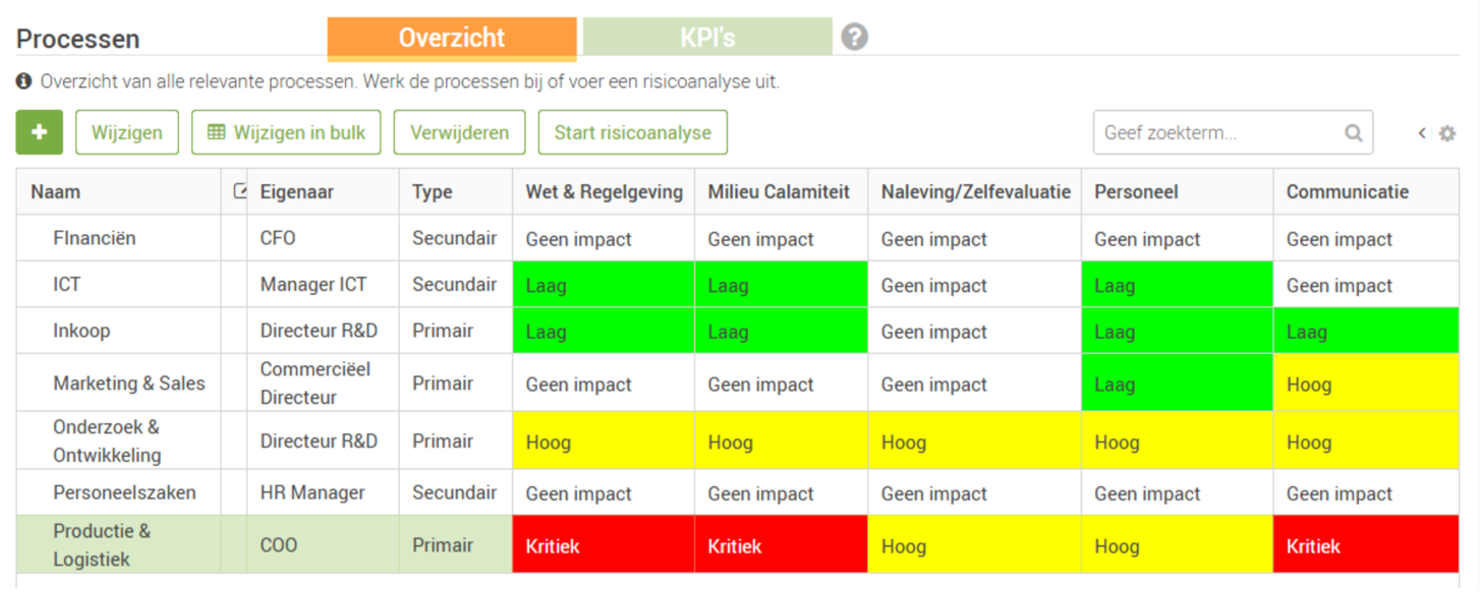
En we zien al heel snel waar het “spannend” is en naar welke processen dus onze aandacht moet gaan. We gaan dus allereerst inzoomen op het proces “Productie & Logistiek” (in dit proces worden halffabricaten omgezet in een gevaarlijk eindproduct) en daarna op het proces “Onderzoek & Ontwikkeling” (in dit proces wordt voortdurend gewerkt aan door-ontwikkeling van het gevaarlijke eindproduct en de processen waarmee dit product wordt gemaakt). Verder besteden we alleen aandacht aan Marketing & Sales v.w.b. het aspect Communicatie
Maar we kunnen nog verder inzoomen en daarmee nog beter focussen op zaken die er echt toe doen nl. door een BIA uit te voeren voor de voornaamste bedrijfsmiddelen; de 2 Productie installaties en de vrachtwagens waarmee het gereed product wordt vervoerd.
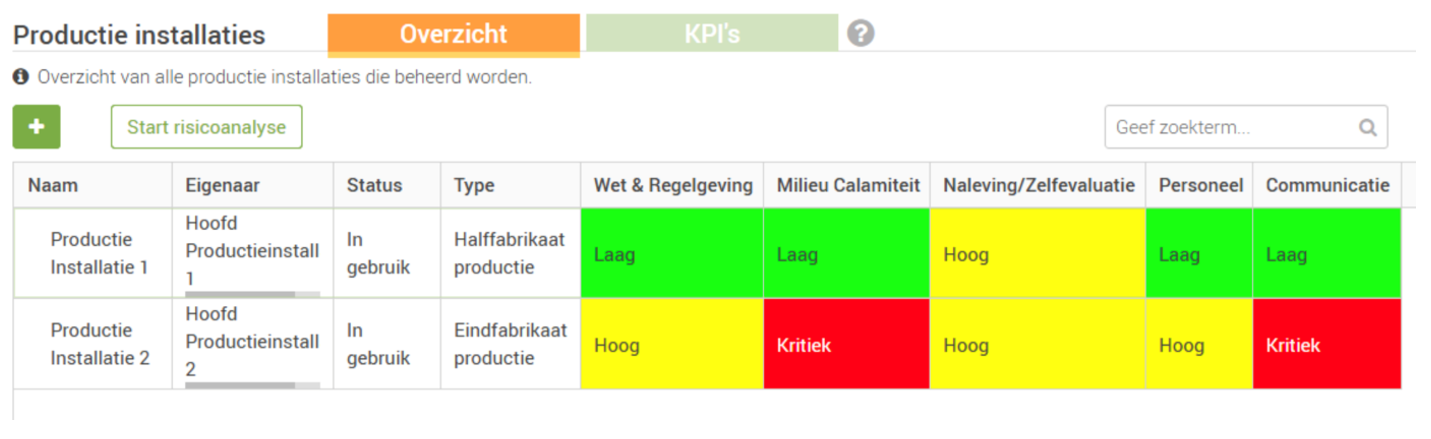
Het is weinig verrassend dat Productie installatie 2 (waarmee het, gevaarlijke, eindproduct wordt gemaakt) hoog scoort en dus onze aandacht vraagt. Productie installatie 1 vraagt alleen aandacht v.w.b. naleving/Zelfevaluatie.
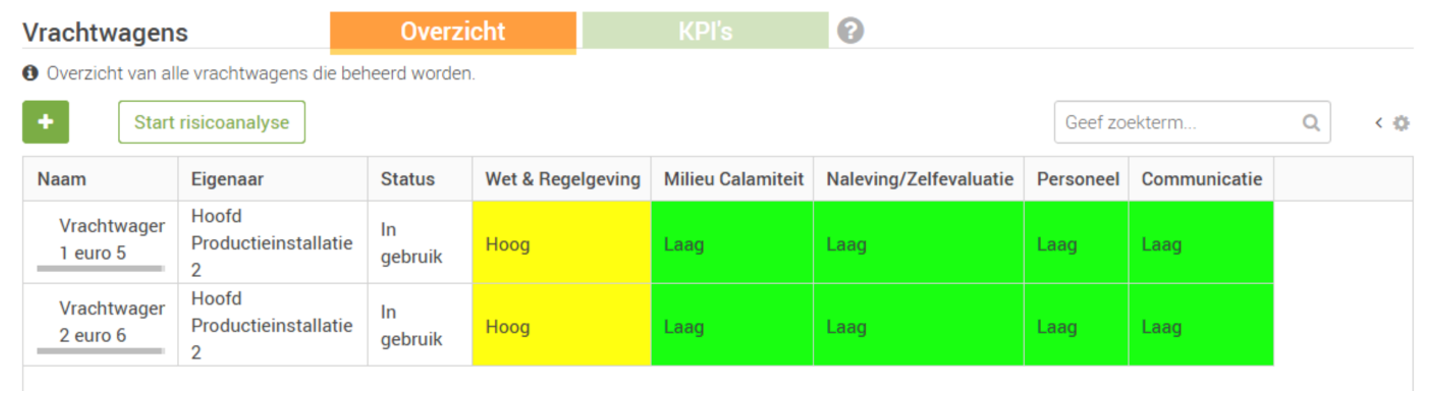
V.w.b. betreft de vrachtwagens scoort alleen Wet & Regelgeving hoog; het is dus van belang zeker te stellen dat de vrachtwagens blijven voldoen aan de wettelijke eisen.
Tenslotte is het van belang een BIA uit te voeren op de leveranciers b.v. van (onderdelen van) Productie installaties, vrachtwagens (inclusief het onderhoud) , verwerking bedrijfsafval
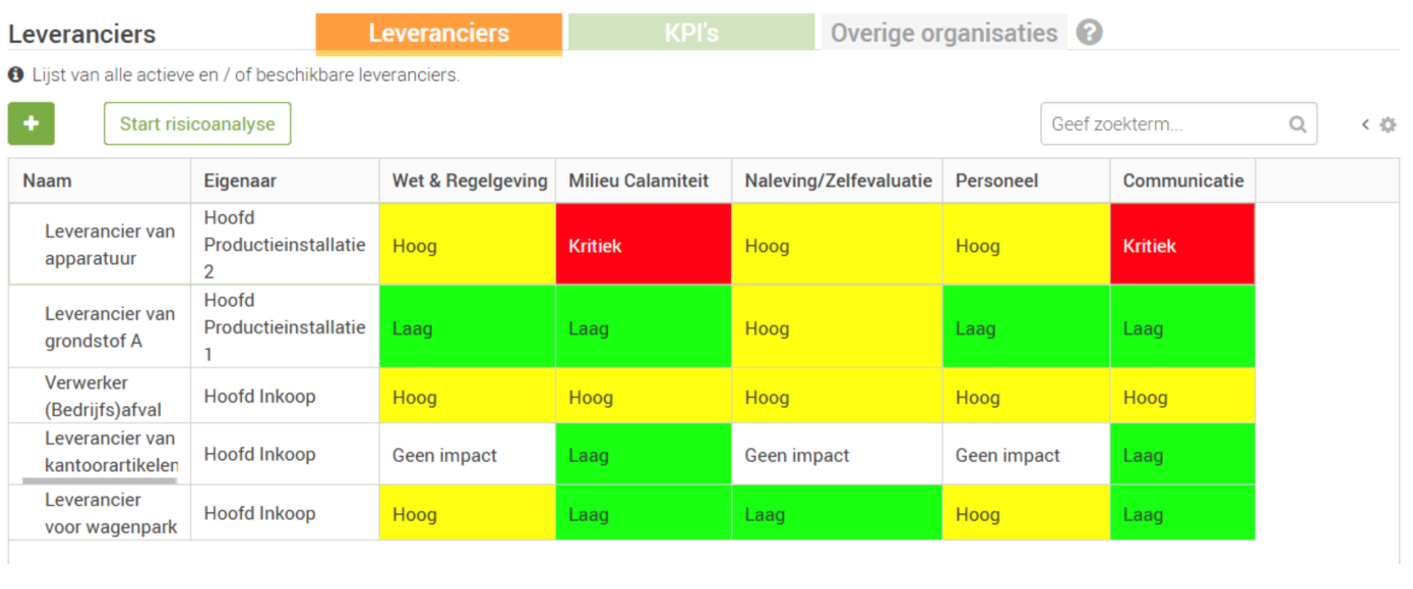
Ook hier zien we een duidelijk patroon.
Conclusie: door een Business Impact Analyse (BIA) uit te voeren op de processen, belangrijkste bedrijfsmiddelen en leveranciers, kan snel en efficiënt een focus worden verkregen op de onderwerpen die er echt toe doen bij het opzetten, implementeren (en certificeren!) van ISO14001.
De vervolgstap na het uitvoeren van deze BIA is het opstellen van een risicoanalyse. Dat zal worden uitgelegd in een volgende blog.
Auteur van dit blog: Eildert Karstens.
Meer weten? Neem contact met IsoSecure op via info@isosecure.nl of 06-22592010